
 メニュー
 閉じる
多発するサイバー攻撃で最も怖い便乗詐欺に遭わないためチェックリスト
毎日のようにサイバー攻撃や情報漏洩などのニュースが流れている昨今。情報が漏洩した件数の合計は2億件を超えているということは、日本人の全員分が漏洩してもさらにそれ以上という計算です。
さすがにこれだけニュースが騒がしくなると、「自分のお金は大丈夫か」と思いますよね。
しかしここで、カチケンは注意喚起をしたいと思います。サイバー攻撃やハッキングは恐ろしいですが、それよりも危ないのは、その不安につけこんで近づいてくる詐欺です。
2026年10月下旬、GMOインターネットグループのFX向けサービスへの不正アクセスと、暗号資産取引所バイナンスからの約1兆円の流出が、立て続けに報じられました。どちらも大きな事件ですが、利用者一人ひとりができることははっきりしています。この記事では、何が起きたのかを整理し、今日からできる対策をまとめます。
この記事の目次
GMOグループへのサイバー攻撃では何が起きた?
GMOグループについては連日報道されているので名前を聞かない日はありませんが、ここではFX自動売買用サーバーが乗っ取られました。
被害を受けたのは「お名前.com デスクトップクラウド」という、FXの自動売買に使うサーバー貸し出しサービスです。カチケンでも何度か紹介した、FXの自動売買をするためのサーバースペースです。
利用者のサーバーに不正なプログラムが仕掛けられ、そこに保存されていたFX口座のログイン情報が盗まれて不正に使われました。
2026年10月20日に、不正プログラムを確認。これが事件の本端です。
影響を受けた可能性があるサーバーは26,739台で、一部の利用者から身に覚えのない取引の報告がありました。
この事件は、これだけでは終わりません。次に犯行グループはGMOグループに金銭を要求し、GMOは支払いを拒否。攻撃者は10月27日に顧客のものと称する1人分の個人情報をネットに載せて、今後も毎日公開すると警告しています。これについては犯罪性が高いため、すでに警視庁も捜査しています。
この被害に対してGMOグループは、不正取引による損失は補償し、全利用者に一律5,000円の見舞金を支払う方針です。さらに深刻な被害を受けた人、例えば情報が公開された人には最大300万円の見舞金も支払うと告知しています。
関係するのは主にこのサーバーサービスの利用者です。 とはいえ、このサーバーを経由してOANDAなど複数のFX会社の口座にも影響が出ているようです。筆者が利用している外為ファイネストや楽天証券でも一部被害が出たとの通知メールが届きました。
FXの自動売買をしている人は、ご自身が対象かどうかを公式サイトで確認することをおすすめします。
バイナンスでは史上最大級、約1兆円の暗号資産が流出した
次は、バイナンスでの巨額流出事件です。日本時間2026年10月30日未明、世界最大の暗号資産取引所バイナンスから約63億ドル(約9,900億円)相当の暗号資産が不正に引き出されました。
暗号資産の盗難としては過去最大とみられ、資産の移動は約20分間に集中していたそうです。日本ではコインチェックで巨額盗難事件がありましたが、もはや2桁違います。
この事件の原因はまだ調査中ですが、初期調査では、システム運用を担う技術者のノートPCが乗っ取られて、そこから社内システムに侵入された可能性があるとされています。どれだけ強固なセキュリティを固めても、人間がセキュリティホールになるという典型例ですね。
これについてバイナンスは、利用者保護のための基金「SAFU」と自社資金で全額を補う方針です。また、現在のところ安全確認のため、入出金を一時停止しているようです。
日本の利用者については、国内利用者の資産は被害を受けた海外のウォレットとは別に保管しており、影響は確認されていないと発表しています。予防策として暗号資産の出庫だけを止めており、売買や円の入出金は通常どおりです。
筆者の口座を見た時には、確かに出庫はできないという告知がありました。バイナンスは海外の取引所で、日本では被害は出ていないようです。このあたりはFXと同様に、国内の業者を使うことの安心感を改めて実感します。
本当に怖いのは「便乗詐欺」
大きな事件の直後は、不安な人を狙う詐欺が増えます。GMOも今回の件に便乗したフィッシングへの注意を呼びかけ、パスワードやカード情報をメールや電話で聞くことはないと明言しています。
今後警戒したいのは、例えば次のような連絡です。日々メールで以下のようなものが届いていないでしょうか?
- 「補償金・見舞金の手続き」を装うメールやSMS:リンク先の形だけ本物そっくりのサイトで、IDやパスワード、口座番号を入力させます。
- 「あなたの口座が危険です」というサポートを名乗る連絡:「安全な口座やウォレットに資産を移して」と言われたら詐欺です。
- 「被害を取り戻します」という業者:着手金だけ取られる二次被害につながります。
- 「暗号資産が暴落した今が買い時」というSNSの勧誘:事件後に暗号資産の価格が急落したことも、勧誘の口実に使われかねません。
こちらは、筆者のもとに届いた詐欺のメールです。

筆者はこの証券会社との取引がないのですぐに詐欺と分かりますが、利用している証券会社からこのようなメールが届くと、やはり一度は本物かと思ってしまいますよね。
こんなメールも届きました。
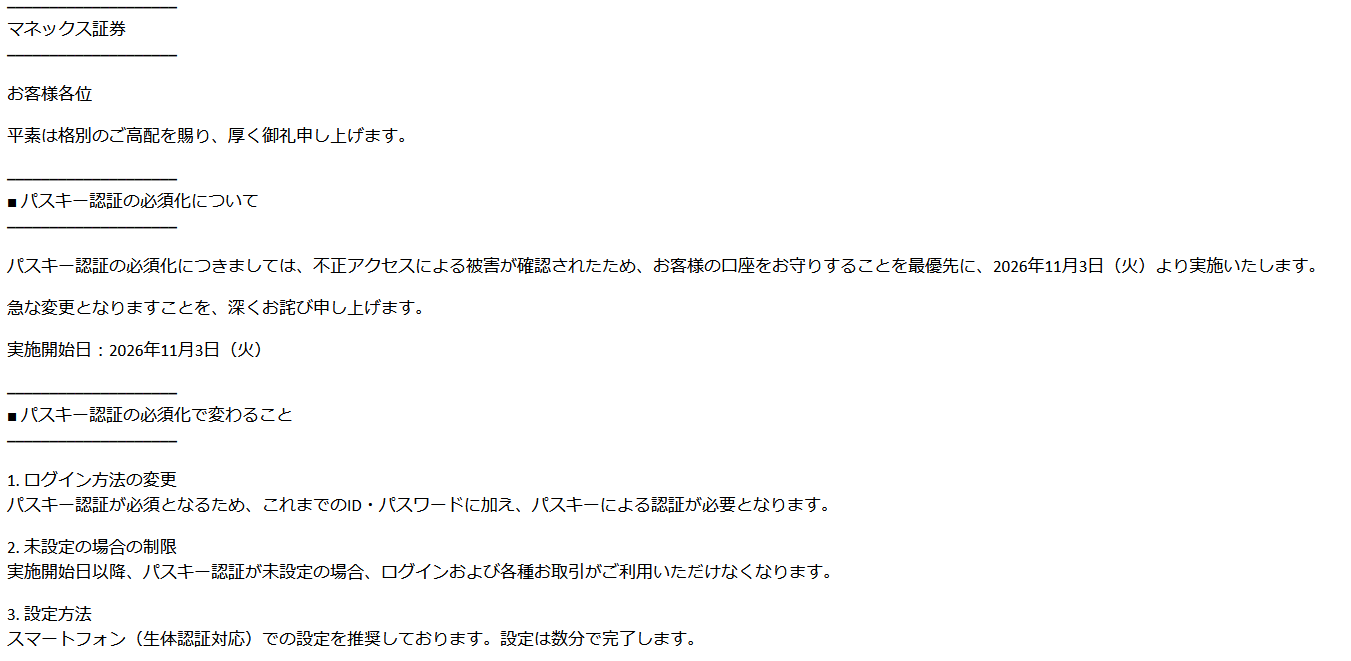
筆者はマネックス証券に口座があるので、やはり一度は中を確認しました。
しかし、「こちらからパスキー認証の設定を」と書かれているリンク先は、詐欺サイトでした。実に紛らわしいです。
GMOの名前を使った詐欺は以前からあります。GMOは「GMO SK」というアプリについて、自社とは無関係の詐欺だと注意を呼びかけています。有名企業の名前が出てきただけで信用しないことが大切です。
投資詐欺は過去最悪のペース
ハッキングより身近な脅威が、SNSを入口にした投資詐欺です。
警察庁によると2026年1〜8月のSNS型投資詐欺は7,097件、被害額は937.4億円で、前年同期の約1.5倍です(警察庁のデータより)。
特殊詐欺のなかでも最も被害額が大きい手口です。
被害は高齢者だけの問題ではありません。2026年上半期は、20代から50代が件数の約6割を占めました。1件あたりの被害額は平均約1,360万円です。
典型的な流れは、有名人を装った広告→LINEの投資グループ→偽の投資アプリ→「出金には手数料が必要」です。ニュースで不安を感じているときほど、「安全な運用先」をうたう話に引かれやすくなるので注意してください。
これについては筆者が敢えて詐欺に引っかかったふりをして、最終的にどうなるかを見届けたことがあります。やはりそこでも投資詐欺とロマンス詐欺を合わせたような手口を確認できました。
今日からできる対策チェックリスト
詐欺の嵐が吹き荒れる昨今、今すぐできるチェックリストを作ってみました。
どれも数分でできます。理解できていること、すでに済ませていることがどれだけあるか数えてみてください。
口座を守る
- 証券・FX・暗号資産の口座で、二段階認証をオンにする
- 同じパスワードを使い回していれば、それぞれ別のものに変える
- 取引履歴と残高を確認し、身に覚えのない取引がないか見る
- FXの自動売買を使っていれば、利用中のサービスが対象か公式サイトで確認する
連絡を疑う
- メールやSMSのリンクからログインしない。公式アプリか、自分で登録したブックマークを使う
- 「補償」「資産を移して」という連絡は、一度切って公式の窓口に自分から問い合わせる
- 「被害を取り戻す」という業者にお金を払わない
投資の話を疑う
- SNSで知り合った人からの投資話は詐欺と考える
- 業者が金融庁に登録されているか、金融庁のサイトで確認する
- 個人名義の口座への振込や、現金・金塊の手渡しを求められたらやめる
- 「出金には手数料や税金が必要」と言われたら、それ以上払わない
もちろんこれらのチェックリストをすべてクリアしているからといって詐欺を100%防ぐことができるわけではありませんが、2026年時点ではかなり有効な対策といえます。
まとめ
筆者は投資家であることもあって、投資詐欺やサイバー攻撃に便乗した詐欺と思われるメールが、毎日100通以上届きます。
詐欺師もかなり雑になっているのか、同じようなメールが複数届くことも多々あります。そのこと自体がすでに怪しいので、同じメールを何度も送ってくるのも詐欺を見分けるポイントだと認識しておくと良いでしょう。
本当の儲け話をわざわざ他人に教える人はいません。その大原則を理解して、自分で考えて、自分で確認して、自分で判断する習慣を身につけましょう。
